



 REGIONAL:



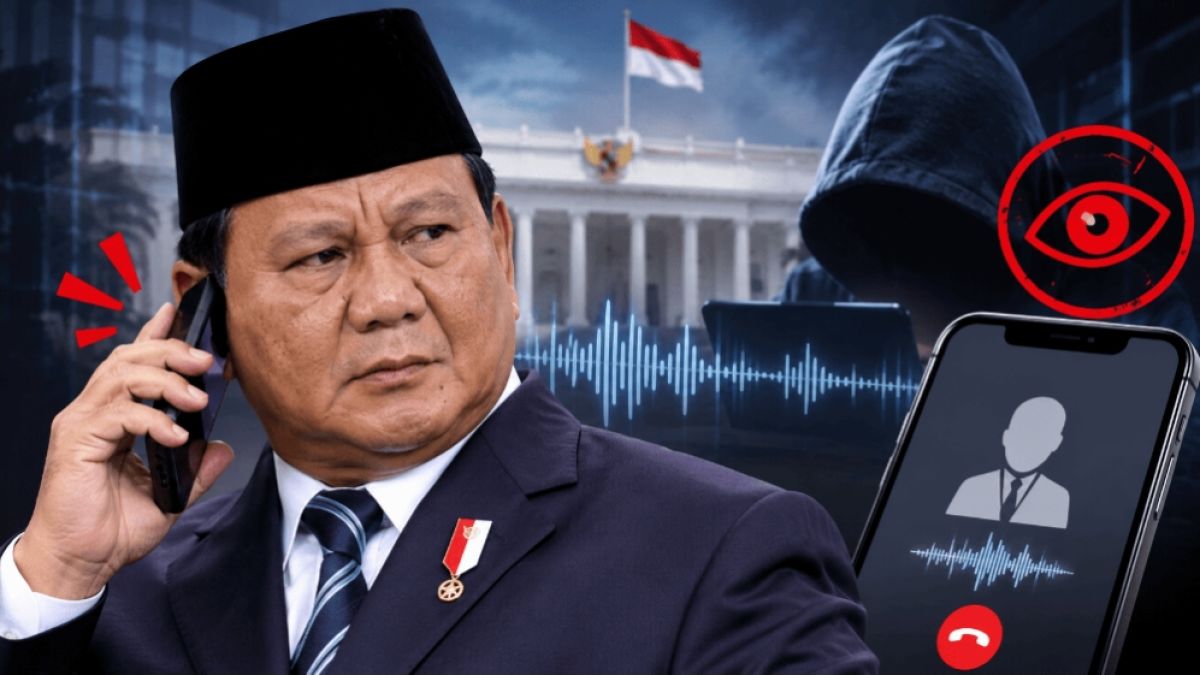
- Bareskrim Polri menetapkan tiga tersangka atas dugaan penyadapan ilegal nomor telepon Presiden Prabowo Subianto pada 3 November 2026.
- Penyadapan tanpa verifikasi sah di server LIMS tersebut disertai dugaan perintah penghapusan file data elektronik pada Oktober 2026.
- Kasus ini mengungkap kelemahan kontrol akses dan ancaman dari orang dalam yang memerlukan audit serta pengawasan independen.
Suara.com - Dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto dan sejumlah tokoh sepanjang 2025 hingga 2026 menyoroti persoalan keamanan sistem pengawasan komunikasi.
Kasus ini memperlihatkan bahwa teknologi penyadapan yang dirancang untuk mendukung penegakan hukum juga berpotensi disalahgunakan ketika kontrol akses dan pengawasannya lemah.
Bareskrim Polri pada 3 November 2026 mengungkap dugaan penyadapan terhadap sejumlah nomor telepon yang dimasukkan ke server Lawful Interception Management System (LIMS) tanpa melalui proses verifikasi.
Penyadapan tersebut diduga tidak berkaitan dengan proses penyelidikan maupun penyidikan yang sah.
Persoalan tidak berhenti di situ. Pada Oktober 2026, muncul dugaan perintah penghapusan file hasil penyadapan dari komputer sistem LIMS untuk menghilangkan jejak aktivitas tersebut.
Bareskrim telah menetapkan tiga orang sebagai tersangka dalam perkara dugaan penyadapan ilegal, penghapusan data elektronik, dan akses ilegal.
Kasus ini menjadi perhatian dari sisi keamanan siber karena memperlihatkan risiko insider threat, yakni ancaman yang berasal dari orang dalam organisasi yang memiliki akses dan kewenangan terhadap sistem.
Mengenal Cara Kerja Sistem Penyadapan LIMS
LIMS atau Lawful Interception Management System merupakan sistem yang mendukung pelaksanaan intersepsi komunikasi secara sah oleh aparat berwenang.

Dalam mekanisme umumnya, sistem ini menjadi penghubung antara permintaan intersepsi dan infrastruktur operator telekomunikasi.
Melalui mekanisme tersebut, komunikasi dari nomor yang menjadi target dapat diteruskan ke pusat pemantauan yang berwenang.
Informasi yang berpotensi diperoleh tidak hanya isi komunikasi, tetapi juga metadata, seperti nomor yang dihubungi, waktu, durasi, dan pola komunikasi.
Namun, kemampuan mengakses isi komunikasi bergantung pada jenis layanan dan teknologi enkripsi yang digunakan. Komunikasi dengan enkripsi end-to-end tidak otomatis dapat dibaca hanya karena intersepsi dilakukan melalui jaringan operator.
LIMS juga berbeda dari spyware seperti Pegasus atau Predator. Jika LIMS bekerja melalui mekanisme intersepsi pada infrastruktur telekomunikasi, spyware umumnya beroperasi dengan mengakses perangkat target melalui eksploitasi atau infeksi perangkat.
Karena itu, dugaan penyadapan dalam kasus ini tidak bisa langsung dikaitkan dengan penggunaan spyware tertentu. Hingga kini, informasi teknis terbuka belum cukup untuk memastikan perangkat maupun metode intersepsi yang digunakan.
Empat Celah Keamanan yang Perlu Diperiksa

Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC), Dr. Pratama Persadha, menilai persoalan utama dalam kasus ini bukan semata kecanggihan teknologi penyadapan, melainkan bagaimana kewenangan mengakses dan mengoperasikan sistem diberikan serta diawasi.
"Dari perspektif keamanan siber, terdapat sejumlah aspek yang perlu diperiksa untuk mengetahui bagaimana sistem LIMS diduga dapat disalahgunakan," ujarnya dalam keterangan resmi yang diterima Suara.com, Kamis (5/11/2026).
Pertama, kontrol akses yang lemah. Pengguna sistem seharusnya hanya memiliki kewenangan sesuai tugasnya. Jika satu orang dapat memasukkan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya, risiko penyalahgunaan semakin besar.
Kedua, verifikasi dan otorisasi berlapis. Setiap permintaan penyadapan harus memiliki dasar hukum, dokumen perkara, identitas target, serta persetujuan pejabat berwenang. Proses ini tidak semestinya hanya mengandalkan instruksi internal.
Ketiga, audit trail yang tidak memadai. Seluruh aktivitas, mulai dari penambahan nomor, perubahan konfigurasi, aktivasi penyadapan, pengambilan hasil, hingga penghapusan data, harus tercatat secara otomatis. Catatan tersebut juga perlu dilindungi agar tidak dapat diubah oleh operator atau administrator sistem.
Keempat, pengawasan independen. Aktivitas penyadapan yang berlangsung dalam periode panjang semestinya dapat diperiksa melalui audit berkala. Pengawasan tidak cukup hanya dilakukan oleh unit yang mengoperasikan sistem itu sendiri.
Dugaan Penghapusan Data Jadi Persoalan Integritas Bukti Digital
Dugaan penghapusan file hasil penyadapan pada Oktober 2026 turut menimbulkan persoalan mengenai integritas bukti elektronik.
"Dalam pengelolaan sistem yang aman, penghapusan data dari komputer utama tidak seharusnya menghilangkan seluruh rekam jejak aktivitas," ujar dia.
Log sistem perlu disimpan pada infrastruktur terpisah dengan perlindungan yang mencegah perubahan atau penghapusan tanpa otorisasi.
Karena itu, dia menambahkan, penyelidikan perlu memeriksa lebih dari sekadar file hasil penyadapan. Aktivitas akun administrator, riwayat perubahan konfigurasi, log server, hingga komunikasi antara LIMS dan operator telekomunikasi dapat menjadi bagian penting untuk merekonstruksi aktivitas sistem.
Pratama menilai dugaan penghapusan tersebut perlu menjadi pintu masuk untuk melakukan audit menyeluruh terhadap sistem dan perangkat penyadapan yang dimiliki institusi berwenang.
Pengamanan Komunikasi Pejabat Negara Perlu Diperkuat
Persoalan lain yang tidak kalah penting adalah perlindungan komunikasi Presiden dan pejabat tinggi negara. Informasi dalam percakapan mereka dapat mencakup kebijakan ekonomi, strategi diplomasi, hingga keputusan keamanan nasional.
Jika informasi tersebut bocor, dampaknya tidak hanya menyangkut privasi, tetapi juga berpotensi memengaruhi kepentingan dan posisi tawar negara.
Karena itu, pengamanan komunikasi pejabat negara perlu mencakup pemeriksaan rutin perangkat, verifikasi jalur komunikasi, serta pembatasan akses terhadap ruang dan perangkat rapat. Pengawasan terhadap sistem komunikasi tersebut juga perlu memiliki mekanisme independen.
Sistem Penyadapan Butuh Audit dan Pengawasan Independen
Untuk mencegah penyalahgunaan, pengamanan LIMS tidak cukup hanya mengandalkan aturan tertulis atau integritas pejabat. Sistem perlu menerapkan sejumlah kontrol teknis dan administratif secara bersamaan.
Pratama mengusulkan penerapan persetujuan berlapis untuk setiap permintaan penyadapan, pemisahan kewenangan operasional, serta prinsip least privilege agar pengguna hanya memperoleh akses sesuai kebutuhan tugasnya.
Selain itu, catatan aktivitas atau audit log perlu disimpan pada server terpisah dengan mekanisme immutable atau tidak dapat diubah secara sepihak. Audit berkala dan mendadak oleh pihak independen juga diperlukan untuk memastikan setiap aktivitas sesuai prosedur.
Sistem deteksi anomali otomatis dapat menjadi lapisan tambahan. Misalnya, ketika ada nomor yang dimasukkan tanpa dokumen pendukung, persetujuan yang tidak lengkap, atau penghapusan data di luar prosedur, sistem harus memunculkan peringatan dan menghentikan proses sampai dilakukan verifikasi.
"Audit juga perlu mencakup seluruh perangkat penyadapan yang dimiliki institusi berwenang, bukan hanya sistem yang berkaitan dengan perkara saat ini," tegasnya.
Kasus dugaan penyadapan Presiden Prabowo memperlihatkan bahwa ancaman keamanan sistem tidak selalu datang dari peretas eksternal. Penyalahgunaan juga dapat terjadi dari dalam organisasi, terutama ketika seseorang memiliki akses luas tanpa pengawasan memadai.
Pada akhirnya, keamanan teknologi penyadapan tidak hanya diukur dari kemampuannya menghadapi serangan siber, tetapi juga dari kemampuannya mencegah penyalahgunaan kewenangan oleh orang yang mengoperasikannya.
"Semakin besar kewenangan untuk mengakses komunikasi masyarakat, semakin kuat pula mekanisme pengawasan dan pertanggungjawaban yang harus diterapkan," pungkas dia.






 TERPOPULER
